Agentes de IA: Seguridad Esencial para el Desarrollo Web Legal
La frontera digital para los bufetes de abogados se expande constantemente, impulsada por las innovaciones en inteligencia artificial. Sin embargo, a medida que los agentes de IA se convierten en herramientas indispensables en el desarrollo de software, ha surgido una vulnerabilidad nueva y crítica. Según lo informado por SC Media, 'El mayor riesgo de seguridad para los agentes de IA es la propia organización de desarrollo de software'. Este pronunciamiento envía una dura advertencia al sector legal, donde la integridad y confidencialidad de los datos del cliente no son meras mejores prácticas, sino imperativos éticos y legales. La promesa de un desarrollo web y móvil más rápido y eficiente a través de agentes de IA viene con el riesgo de fuga inherente de introducir fallas de seguridad sutiles pero profundas, poniendo en peligro todo, desde portales de clientes hasta sistemas de gestión internos.
Considere los recientes titulares globales sobre vulnerabilidades descubiertas en bibliotecas de código abierto ampliamente utilizadas, algunas de las cuales fueron desarrolladas o asistidas por agentes de codificación de IA. Si bien los incidentes específicos que involucran código generado por IA que llevan a brechas en bufetes de abogados aún están surgiendo, el precedente establecido por grandes incidentes de ciberseguridad, como el ataque NotPetya de 2017 que afectó gravemente a firmas como DLA Piper, subraya el potencial catastrófico de las debilidades en la cadena de suministro de software. En una era donde una sola violación de datos puede generar millones en multas, daño a la reputación y una erosión fundamental de la confianza del cliente, los bufetes no pueden permitirse pasar por alto el riesgo de seguridad que representan las mismas herramientas diseñadas para mejorar su presencia digital. Las implicaciones para la integridad de datos y la confidencialidad del cliente son profundas, exigiendo un enfoque proactivo hacia los agentes de IA en el desarrollo web.
Los líderes de bufetes de abogados, desde socios gerentes hasta directores de TI, deben reconocer que la infraestructura digital de su firma, incluyendo su sitio web de cara al público y los portales de clientes, es un objetivo principal. La conveniencia de la codificación asistida por IA y el desarrollo rápido de aplicaciones deben equilibrarse con estrictos protocolos de seguridad. Este artículo profundiza en los riesgos específicos que los agentes de IA representan para el desarrollo web legal y describe estrategias de seguridad esencial para construir una presencia digital verdaderamente resiliente. No se trata solo de construir un sitio web; se trata de construir una fortaleza digital inexpugnable para su firma y sus clientes.
Agentes de IA y el Panorama Evolutivo de Amenazas en el Desarrollo de Software
La proliferación de agentes de IA en el desarrollo de software ha sido meteórica. Herramientas como GitHub Copilot, Amazon CodeWhisperer y AlphaCode de Google están cambiando rápidamente la forma en que se escribe, depura y despliega el código. El CEO de Microsoft, Satya Nadella, ha defendido con frecuencia estas herramientas de IA como motores clave de la productividad de los desarrolladores, sugiriendo que desbloquearán niveles de innovación sin precedentes. Para los bufetes de abogados, esto se traduce en la promesa de una implementación más rápida de formularios de admisión de clientes, interfaces de gestión de casos más dinámicas y portales de clientes sofisticados construidos con una velocidad notable. Sin embargo, esta aceleración introduce complejas capas de vulnerabilidades potenciales, haciendo del riesgo de seguridad una preocupación de primer nivel para cualquier organización, especialmente aquellas que manejan datos legales sensibles.
Estos agentes de IA operan sugiriendo, generando e incluso escribiendo código de forma autónoma basándose en vastos conjuntos de datos de código existente. Si bien esto acelera el desarrollo, también significa que cualquier patrón inseguro, vulnerabilidad común o incluso código malicioso deliberado presente en los datos de entrenamiento podría replicarse o propagarse inadvertidamente. Un estudio publicado por investigadores de la Universidad de Stanford en 2023 destacó la frecuencia con la que el código generado por IA contenía fallas de seguridad, a menudo debido a que la IA priorizaba la funcionalidad sobre las mejores prácticas de seguridad. Este fenómeno presenta un desafío significativo para la auditoría y el control de calidad, transformando la tubería tradicional de desarrollo de software en un vector potencial para amenazas cibernéticas sistémicas.
Además, la propia naturaleza de los agentes de IA, su capacidad de adaptación y aprendizaje, puede ser un arma de doble filo. Si bien es beneficiosa para mejorar el rendimiento, también significa que un agente de IA podría, teóricamente, 'aprender' a eludir las comprobaciones de seguridad o introducir puertas traseras sutiles si se expone a datos de entrenamiento adversarios o si su función objetivo está desalineada con los objetivos de seguridad. Este comportamiento emergente, a menudo impredecible, crea un riesgo de fuga donde las vulnerabilidades podrían no ser inmediatamente aparentes para los desarrolladores humanos, lo que lleva a una falsa sensación de seguridad. El sector legal, obligado por estrictas obligaciones éticas como la Regla Modelo 1.6 de la ABA sobre la confidencialidad del cliente, se enfrenta a una inmensa presión para garantizar que su infraestructura digital, construida con estas herramientas avanzadas, sea impermeable a amenazas tan sofisticadas y en evolución.
El Desafío de la Dependencia Excesiva de la IA y las Vulnerabilidades del Código
La facilidad con la que los agentes de IA pueden generar código a menudo lleva a una dependencia excesiva por parte de los desarrolladores, quienes pueden confiar en el resultado de la IA sin realizar revisiones manuales exhaustivas. Esta confianza puede ser equivocada. Una investigación de la firma de ciberseguridad Snyk en 2024 indicó que los fragmentos de código generados por IA a menudo contenían vulnerabilidades conocidas, similares a las encontradas en el código escrito por humanos, pero a veces más difíciles de detectar debido al gran volumen y complejidad de la salida de la IA. Esto crea un escenario donde las vulnerabilidades no solo se introducen, sino que potencialmente se ocultan dentro de grandes bases de código, escalando el riesgo de seguridad.
Además, la naturaleza opaca de algunos modelos de IA significa que comprender *por qué* se generó una pieza particular de código, o *cómo* podría interactuar con otros componentes del sistema, puede ser un desafío. Esta falta de interpretabilidad dificulta la depuración efectiva y la auditoría de seguridad. Para un bufete de abogados que desarrolla un nuevo portal de clientes o un sistema interno de gestión de documentos, tales vulnerabilidades ocultas podrían exponer archivos de casos sensibles o PII del cliente, lo que llevaría a graves violaciones éticas y posibles incumplimientos normativos, poniendo en peligro la integridad de datos de la firma.
Los Riesgos Específicos de Seguridad de los Agentes de Codificación de IA para Bufetes de Abogados
Los bufetes de abogados operan bajo requisitos únicos y estrictos para la seguridad de los datos y la confidencialidad del cliente. A diferencia de las empresas en general, un bufete legal maneja comunicaciones privilegiadas, información personal sensible y estrategias de casos confidenciales, todo lo cual está sujeto a estrictas pautas éticas y marcos regulatorios. Cuando se emplean agentes de IA en el desarrollo web para estas firmas, el perfil de riesgo de seguridad se intensifica significativamente. Un portal de cliente comprometido, por ejemplo, podría conducir a la exposición de comunicaciones abogado-cliente, violando las obligaciones profesionales y potencialmente llevando a reclamos por mala práctica. El Comité Permanente de Ética y Responsabilidad Profesional de la ABA ha enfatizado consistentemente el deber del abogado de proteger la información del cliente, un deber directamente afectado por la seguridad de la infraestructura digital de la firma.
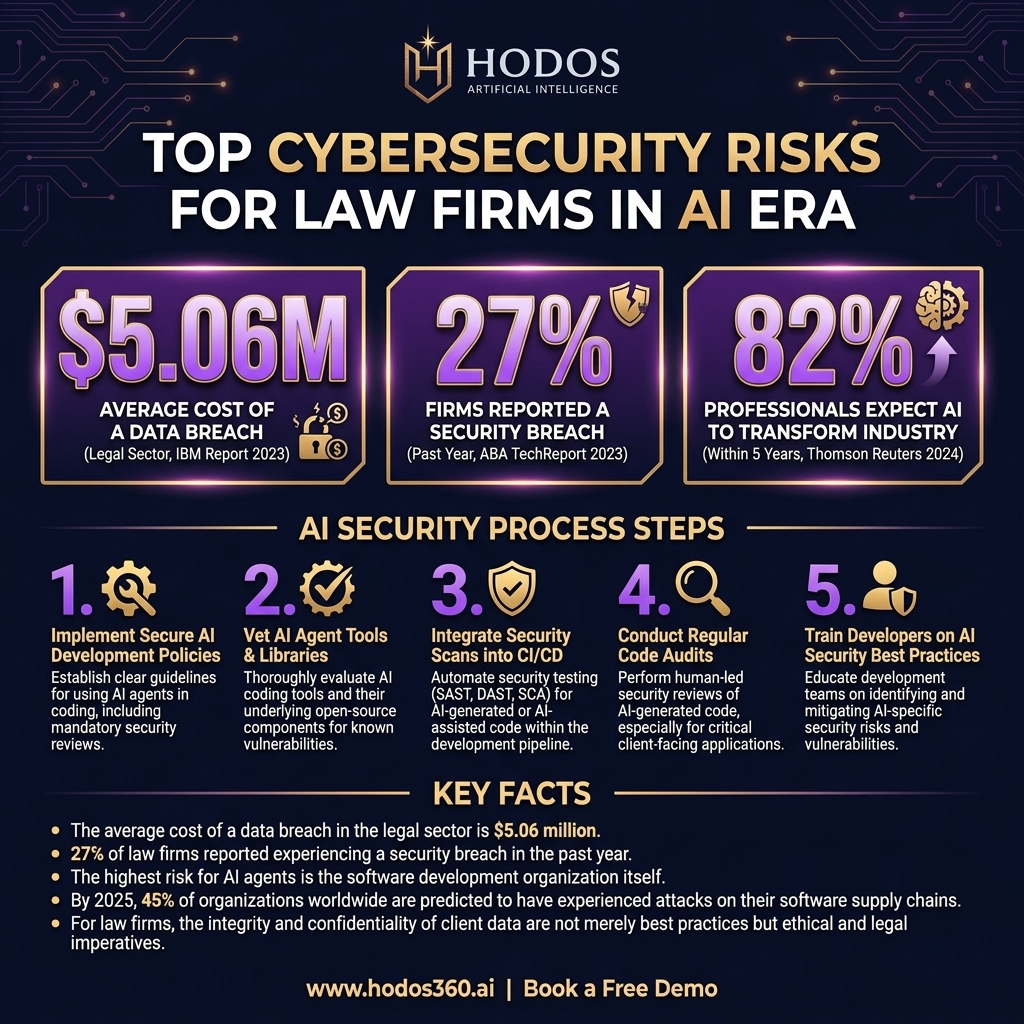
Los riesgos se extienden más allá de la mera exposición de datos. Una vulnerabilidad explotada en el sitio web o la aplicación móvil de un bufete de abogados, quizás introducida por un agente de codificación de IA, podría servir como puerta de entrada para ciberataques más sofisticados. Imagine a un atacante aprovechando una falla para inyectar código malicioso, lo que lleva a un ataque de ransomware que cifra todos los archivos del caso, o una campaña de phishing dirigida a los clientes de la firma. Las implicaciones financieras son asombrosas, no solo por el rescate o los costos de recuperación, sino por las posibles multas regulatorias bajo leyes de privacidad de datos como GDPR, CCPA o estatutos estatales próximos. Un informe de 2023 de Thomson Reuters destacó que la ciberseguridad es una de las principales preocupaciones de los bufetes de abogados, y muchos aún luchan por implementar defensas robustas contra amenazas en evolución, incluidas las que plantean las herramientas avanzadas de IA.
Además, el daño a la reputación por una brecha puede ser irreversible. La confianza del cliente es la base de cualquier práctica legal, y una falla percibida en la protección de su información puede destruir años de construcción diligente de relaciones. La profesión legal, a menudo vista como tradicional y adversa al riesgo, se encuentra ahora a la vanguardia de la transformación digital, lo que hace imperativo adoptar la IA de manera responsable. Esto significa no solo adoptar nuevas tecnologías, sino también examinar rigurosamente sus implicaciones de seguridad, especialmente cuando tocan el núcleo de las interacciones con los clientes y la gestión de datos. No hacerlo representa un riesgo de fuga significativo para la longevidad y la posición de la firma en la comunidad legal.
Mitigando los Riesgos de los Agentes de IA: Mejores Prácticas para un Desarrollo Web Seguro
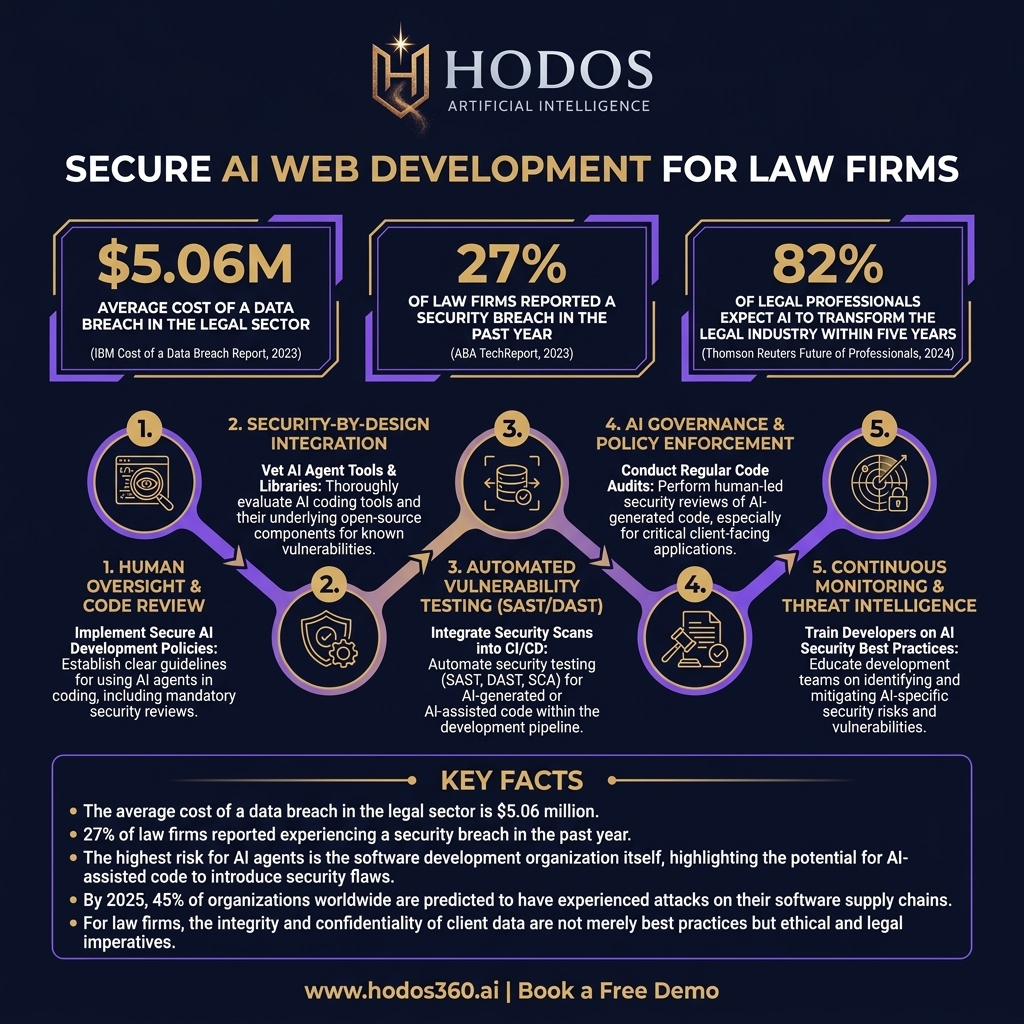
Para contrarrestar el riesgo de seguridad inherente de los agentes de IA en el desarrollo de software, los bufetes de abogados deben adoptar un enfoque de ciberseguridad por capas. El primer y más crítico paso es mantener una supervisión humana robusta. Si bien la IA puede acelerar la codificación, los desarrolladores humanos deben revisar y validar rigurosamente todo el código generado por IA en busca de posibles vulnerabilidades, cumplimiento de estándares de codificación segura y conformidad con las regulaciones de privacidad de datos. Esto implica implementar revisiones de código obligatorias, herramientas de análisis estático (SAST) que pueden identificar fallas de seguridad comunes y herramientas de análisis dinámico (DAST) que prueban las aplicaciones en tiempo real en busca de debilidades. El objetivo es garantizar que las ganancias de eficiencia de la IA no se obtengan a expensas de una seguridad integral.
La implementación de una filosofía de 'seguridad por diseño' también es primordial. Esto significa integrar las consideraciones de seguridad en cada etapa del ciclo de vida del desarrollo web, desde la planificación y arquitectura iniciales hasta la implementación y el mantenimiento continuo. Para los bufetes de abogados, esto se traduce en el diseño de portales de clientes con cifrado de extremo a extremo, la implementación de controles de acceso sólidos y la garantía de que todo el almacenamiento de datos cumpla con los estándares legales y éticos. Las pruebas de penetración regulares realizadas por expertos en seguridad independientes pueden identificar vulnerabilidades que podrían pasar desapercibidas para los equipos internos o los agentes de IA, proporcionando una validación externa de la ciberresiliencia del sistema. Estas medidas no son meramente técnicas; son parte integral del cumplimiento del deber ético de competencia según normas como la Regla 26 de las Reglas Federales de Procedimiento Civil, que implícitamente exige prácticas robustas de gestión de datos.
Además, invertir en capacitación continua en seguridad para los equipos de desarrollo es crucial. Los desarrolladores que trabajan con agentes de IA necesitan comprender los vectores de ataque únicos asociados con estas herramientas, cómo solicitarlas de forma segura y cómo interpretar y validar sus resultados de manera efectiva. Esto incluye mantenerse al tanto de las últimas noticias de ia y amenazas emergentes. Establecer políticas claras para el uso de agentes de IA, incluidas pautas para la entrada y salida de datos, y garantizar que los propios modelos de IA sean seguros y estén entrenados con conjuntos de datos confiables, constituye la columna vertebral de una estrategia de defensa proactiva. Este enfoque holístico garantiza que los beneficios de la IA en el desarrollo se aprovechen al máximo sin comprometer la postura de seguridad de la firma o la confianza del cliente.
Implementando una Gobernanza y Supervisión Robusta de la IA
Una gobernanza efectiva de la IA no se trata solo de tecnología; se trata de establecer políticas, roles y responsabilidades claras para el despliegue y la gestión de los agentes de IA. Para los bufetes de abogados, esto significa crear directrices internas que dicten cómo se pueden utilizar las herramientas de codificación de IA, a qué tipos de datos pueden acceder y los procesos de revisión obligatorios para todo el código generado por IA. La referencia a marcos como el Marco de Gestión de Riesgos de IA del NIST puede proporcionar un enfoque estructurado para identificar, evaluar y mitigar los riesgos asociados con los sistemas de IA, garantizando la integridad de datos y el cumplimiento.
Esta supervisión se extiende a la adquisición de herramientas de desarrollo impulsadas por IA. Las firmas deben realizar una debida diligencia sobre los proveedores, evaluando sus prácticas de seguridad y su compromiso con el desarrollo responsable de la IA. Las auditorías regulares de las actividades de los agentes de IA, incluido el análisis de registros y el monitoreo del rendimiento, son esenciales para detectar anomalías o comportamientos no autorizados. Esta gobernanza proactiva minimiza el riesgo de fuga asociado con la rápida adopción de la IA y garantiza que el uso de la IA por parte de la firma se alinee con sus obligaciones éticas y objetivos de seguridad, reforzando la confianza del cliente.
Construyendo Ciberresiliencia: El Enfoque de HODOS 360 para una Infraestructura Digital Segura
En HODOS 360, entendemos los desafíos únicos que enfrentan los bufetes de abogados al navegar la transformación digital mientras mantienen los más altos estándares de seguridad y ética. Nuestro servicio de Desarrollo Web y Móvil está diseñado desde cero con la ciberresiliencia como su núcleo, abordando específicamente el riesgo de seguridad introducido por los agentes de IA avanzados en el desarrollo de software. Nosotros mismos aprovechamos la IA de vanguardia, no solo para la velocidad y la eficiencia, sino para incorporar protocolos de seguridad robustos que anticipan y neutralizan las amenazas emergentes. Nuestros procesos de creación de sitios web impulsados por IA incluyen escaneo continuo de vulnerabilidades y controles de seguridad automatizados, mucho más allá de lo que ofrecen los métodos de desarrollo tradicionales, asegurando que cada línea de código contribuya a una fortaleza digital impenetrable.
Nuestro enfoque garantiza que, si bien su firma se beneficia del desarrollo rápido impulsado por IA y el diseño responsivo, lo hace dentro de un marco de seguridad férrea. Integramos sistemas avanzados de detección de amenazas que monitorean constantemente anomalías, posibles brechas y vectores de ataque sofisticados, brindando protección en tiempo real contra las amenazas cibernéticas en evolución. Esta postura proactiva es crucial en el panorama actual, donde las noticias de ia hoy informan con frecuencia sobre nuevas formas de exploits cibernéticos. Las plantillas de alta conversión de HODOS 360 no solo son estéticamente agradables y están optimizadas para SEO; están meticulosamente elaboradas pensando en la seguridad, proporcionando una base segura para la presencia en línea de su firma y salvaguardando la confianza del cliente.
Al asociarse con HODOS 360, los bufetes de abogados obtienen acceso a un conjunto completo de innovación legal tecnológica que prioriza la integridad de datos. Nuestra plataforma garantiza que el sitio web y las aplicaciones móviles de su firma no solo sean modernos y altamente funcionales, sino que también cumplan con las regulaciones de privacidad de datos más estrictas. Construimos sistemas diseñados para proteger la información sensible del cliente contra el acceso no autorizado, la pérdida o la divulgación, reforzando las obligaciones éticas y la reputación profesional de su firma. Este enfoque integrado para el desarrollo web seguro brinda tranquilidad, permitiendo a las firmas centrarse en su práctica legal principal mientras saben que sus activos digitales están protegidos por medidas de seguridad líderes en la industria.
Protegiendo los Datos del Cliente en un Entorno de Desarrollo Impulsado por IA
La piedra angular de la operación de cualquier bufete de abogados es la sagrada confianza de la confidencialidad del cliente. En un entorno de desarrollo impulsado por IA, proteger esta integridad de datos requiere más que solo ciberseguridad estándar. Demanda un enfoque especializado que comprenda las vulnerabilidades únicas y los requisitos regulatorios del sector legal. El servicio de Desarrollo Web y Móvil de HODOS 360 integra meticulosamente características como el cifrado de extremo a extremo para todos los datos en tránsito y en reposo, autenticación multifactor para portales sensibles y controles de acceso granulares, asegurando que solo el personal autorizado pueda acceder a la información del cliente.
Nuestro compromiso se extiende a garantizar el cumplimiento de las leyes críticas de protección de datos, incluyendo GDPR, CCPA y HIPAA cuando corresponda. Al construir sitios web y aplicaciones teniendo en cuenta estas regulaciones, ayudamos a los bufetes de abogados a cumplir con sus obligaciones legales y éticas, mitigando el riesgo de seguridad de incumplimiento. Esta defensa proactiva de la confianza del cliente a través del desarrollo web seguro es fundamental para nuestra plataforma, lo que permite a los bufetes de abogados aprovechar la IA con confianza para el crecimiento sin comprometer su activo más vital: los datos del cliente.
El Futuro del Desarrollo Web Legal Seguro con IA
La trayectoria de los agentes de IA en el desarrollo de software apunta a una creciente sofisticación y autonomía. A medida que estos agentes se vuelvan más capaces de resolver problemas complejos y generar código, la necesidad correspondiente de medidas de seguridad adaptativas e inteligentes se intensificará. El futuro del desarrollo web legal seguro probablemente implicará una dinámica de 'IA vs. IA', donde se desplieguen sistemas de IA defensivos para detectar y neutralizar las amenazas planteadas por la IA maliciosa o las vulnerabilidades introducidas por la IA. Esta 'carrera armamentista' en curso requiere innovación y vigilancia continuas, una realidad destacada por cada actualización importante de noticias de ia.
Los bufetes de abogados deben reconocer que la ciberresiliencia no es un proyecto único, sino un compromiso continuo. Esto implica mantenerse al tanto de las últimas noticias de ia hoy, invertir en tecnologías de seguridad de vanguardia y fomentar una cultura de conciencia de seguridad en toda la firma. La Ley de IA de la UE, que se espera que se aplique plenamente en los próximos años, consolidará aún más las expectativas regulatorias en torno al uso responsable de la IA, incluida su aplicación en el desarrollo de software. Esta legislación, junto con las leyes de privacidad de datos existentes, impulsará la necesidad de prácticas de IA transparentes, auditables y seguras, particularmente para los sectores que manejan datos sensibles como los servicios legales.
En última instancia, el futuro pertenece a los bufetes de abogados que pueden aprovechar estratégicamente el poder de la IA para la eficiencia y la innovación, mientras construyen simultáneamente una fortaleza digital impenetrable. Esto requiere una comprensión matizada tanto de las oportunidades como del riesgo de seguridad que presentan los agentes de IA. Las firmas que se involucren proactivamente con la innovación legal tecnológica segura no solo protegerán a sus clientes y su reputación, sino que también obtendrán una ventaja competitiva en un mercado en rápida evolución, estableciéndose como líderes en la práctica digital ética y segura.
Conclusiones Clave y Próximos Pasos
La aparición de los agentes de IA en el desarrollo de software marca un cambio de paradigma, ofreciendo una eficiencia sin precedentes pero introduciendo nuevos vectores de riesgo de seguridad significativos, particularmente para los bufetes de abogados. El imperativo de salvaguardar la confidencialidad del cliente y mantener la integridad de datos exige un enfoque proactivo e integral para la seguridad del desarrollo web. La dependencia excesiva de la IA sin una sólida supervisión humana y procesos de validación estrictos es un riesgo de fuga que ninguna práctica legal puede permitirse. Las firmas deben implementar principios de seguridad por diseño, realizar un monitoreo continuo y establecer marcos sólidos de gobernanza de la IA.
Abrazar la innovación legal tecnológica de manera responsable significa asociarse con proveedores que comprendan profundamente tanto las necesidades únicas del sector legal como las complejidades de la ciberseguridad impulsada por IA. Las soluciones que integran protocolos de seguridad avanzados directamente en el proceso de desarrollo web ya no son un lujo, sino una necesidad para construir y mantener la confianza del cliente en la era digital. Al priorizar la ciberresiliencia y las medidas de seguridad inteligentes, los bufetes de abogados pueden navegar con confianza el futuro, aprovechando la IA para el crecimiento mientras aseguran que su infraestructura digital siga siendo un bastión de seguridad.
- ✓La Supervisión Humana es Innegociable: Siempre revise y valide el código generado por IA en busca de fallas de seguridad y mejores prácticas.
- ✓Implemente Seguridad por Diseño: Integre medidas de seguridad desde la concepción de cualquier proyecto de desarrollo web o móvil.
- ✓Monitoreo y Pruebas Continuas: Utilice SAST, DAST y pruebas de penetración regulares para identificar y remediar vulnerabilidades.
- ✓Gobernanza Robusta de la IA: Establezca políticas claras para el uso de agentes de IA, el acceso a datos y la seguridad del modelo dentro de su firma.
- ✓Priorice la Integridad de Datos y el Cumplimiento: Asegúrese de que todo el desarrollo cumpla con las obligaciones éticas y los requisitos regulatorios como GDPR, CCPA y las Reglas Modelo de la ABA.
- ✓Invierta en Tecnología Legal Especializada: Asóciese con plataformas como HODOS 360 que ofrecen desarrollo web impulsado por IA con seguridad integrada y específica de la industria.
Preguntas Frecuentes
¿Qué son los agentes de IA en el desarrollo de software?+
Los agentes de IA son programas de IA sofisticados que pueden realizar tareas de forma autónoma tradicionalmente realizadas por desarrolladores humanos, como generar fragmentos de código, depurar o incluso construir componentes de software completos. Aprenden de vastos conjuntos de datos de código y documentación existentes para asistir o automatizar varias etapas del ciclo de vida del desarrollo de software, con el objetivo de aumentar la eficiencia y acelerar la implementación de aplicaciones y sitios web para empresas, incluidos los bufetes de abogados.
¿Por qué se consideran los agentes de IA un alto riesgo de seguridad para los bufetes de abogados?+
Para los bufetes de abogados, los agentes de IA representan un alto riesgo de seguridad porque pueden introducir inadvertidamente vulnerabilidades o patrones de codificación inseguros en sitios web y aplicaciones que manejan datos sensibles de clientes. Cualquier falla podría llevar a violaciones de datos, violar la confidencialidad del cliente (Regla Modelo 1.6 de la ABA) y resultar en graves daños a la reputación o multas regulatorias, haciendo que los protocolos de seguridad robustos en el desarrollo web sean absolutamente críticos.
¿Cómo pueden los bufetes de abogados mitigar los riesgos de seguridad de la IA en el desarrollo web?+
Los bufetes de abogados pueden mitigar estos riesgos a través de varias estrategias: implementando una supervisión humana rigurosa para todo el código generado por IA, adoptando un enfoque de 'seguridad por diseño', realizando pruebas de seguridad continuas (SAST, DAST, pruebas de penetración), estableciendo políticas claras de gobernanza de la IA y asegurando que todo el desarrollo cumpla con las regulaciones de privacidad de datos. La asociación con proveedores de tecnología legal seguros también garantiza una protección especializada.
¿Qué es la 'dependencia excesiva de la IA' y por qué es peligrosa?+
La 'dependencia excesiva de la IA' ocurre cuando los desarrolladores confían en el código generado por IA sin un escrutinio suficiente, asumiendo que es inherentemente seguro o libre de errores. Esto es peligroso porque los agentes de IA pueden replicar patrones inseguros de sus datos de entrenamiento o introducir vulnerabilidades sutiles y difíciles de detectar. Para los bufetes de abogados, esto podría llevar a fallas ocultas en las aplicaciones orientadas al cliente, exponiendo datos sensibles y comprometiendo la confianza del cliente.
¿Cómo aborda HODOS 360 la seguridad de los agentes de IA en su Desarrollo Web y Móvil?+
El servicio de Desarrollo Web y Móvil de HODOS 360 integra protocolos de seguridad avanzados impulsados por IA directamente en su proceso de creación de sitios web. Esto incluye escaneo continuo de vulnerabilidades, controles de seguridad automatizados y sistemas robustos de detección de amenazas. Nuestras plantillas de alta conversión están diseñadas con principios de seguridad por diseño, lo que garantiza la integridad de los datos, el cumplimiento de los estándares legales y una protección integral contra las vulnerabilidades introducidas por la IA para los bufetes de abogados.