Seguridad de Asistentes de Codificación con IA: Escudo Definitivo para Bufetes
El panorama digital de la práctica legal está evolucionando a un ritmo sin precedentes, impulsado por el poder transformador de la inteligencia artificial. Los bufetes de abogados a nivel mundial están utilizando cada vez más herramientas de IA, desde sofisticados sistemas de gestión de bufetes de abogados con IA hasta el desarrollo web y móvil impulsado por IA, para mejorar la eficiencia y el servicio al cliente. Sin embargo, esta rápida adopción conlleva riesgos inherentes, destacados por el reciente ataque del gusano 'Shai-Hulud'. Este incidente, según informó Rescana, expuso una profunda vulnerabilidad en la cadena de suministro de software, demostrando cómo el secuestro de sesión de un asistente de codificación con IA puede comprometer los repositorios de código SaaS, propagando paquetes maliciosos a través del ecosistema npm y afectando innumerables plataformas digitales, incluidas las críticas para las operaciones legales.
El ataque de Shai-Hulud no es simplemente una anomalía técnica; representa un cambio sísmico en el modelo de amenazas de ciberseguridad que los profesionales del derecho deben comprender. Explotó las mismas herramientas diseñadas para acelerar el desarrollo, convirtiéndolas en conductos para un compromiso generalizado. Para un sector construido sobre la confidencialidad, la integridad y la confianza del cliente, un evento así es una llamada de atención. Los bufetes que desarrollan portales de clientes personalizados, plataformas de comunicación seguras o sitios web de marketing avanzados deben reconocer que su infraestructura digital es tan fuerte como su eslabón más débil, a menudo residiendo en lo profundo de la cadena de suministro de software. La implicación es clara: las prácticas de seguridad de asistentes de codificación con IA de cada proveedor y proceso de desarrollo interno ahora impactan directamente en las obligaciones éticas y legales de un bufete para proteger datos sensibles.
Lo que está en juego no podría ser mayor. En una era donde las filtraciones de datos pueden conducir a daños catastróficos a la reputación, cuantiosas multas regulatorias y la erosión de la confianza del cliente, comprender y mitigar estas amenazas avanzadas es primordial. Este artículo profundiza en el ataque del gusano Shai-Hulud, diseccionando su mecánica y sus implicaciones más amplias para la tecnología legal. Exploraremos cómo los bufetes de abogados pueden fortificar la seguridad de su desarrollo web y móvil, implementar una gestión proactiva de vulnerabilidades y navegar por el complejo panorama del cumplimiento normativo frente a la evolución de los ataques a la cadena de suministro de software. El objetivo no es solo reaccionar a las amenazas, sino construir un futuro digital resiliente y seguro para la práctica legal, asegurando que la innovación no se produzca a expensas de la seguridad.
El Ataque del Gusano Shai-Hulud: Una Nueva Era de Compromiso de la Cadena de Suministro
El ataque del gusano 'Shai-Hulud', llamado evocadoramente como los gusanos de arena gigantes de Dune de Frank Herbert, significa una nueva y pérfida frontera en la guerra cibernética. El análisis en profundidad de Rescana reveló que los atacantes aprovecharon ingeniosamente un secuestro de sesión de un asistente de codificación con IA. Esta sofisticada maniobra les permitió obtener acceso no autorizado a cuentas de desarrolladores, inyectando posteriormente código malicioso en cientos de paquetes de software legítimos dentro del ecosistema npm. No fue un ataque de fuerza bruta; fue un compromiso dirigido de las mismas herramientas que usan los desarrolladores, lo que lo hizo excepcionalmente difícil de detectar en las etapas iniciales. Las implicaciones para el compromiso de la cadena de suministro son profundas, ya que los componentes de software a menudo dependen de una compleja red de bibliotecas de terceros.
El vector de ataque demostró una escalofriante comprensión de las prácticas modernas de desarrollo de software. Al comprometer los entornos de desarrollo y aprovechar los procesos automatizados, el gusano Shai-Hulud se propagó rápidamente autenticándose en el registro npm como el desarrollador comprometido. Esto permitió la inyección de código sigiloso en otros paquetes populares, creando un efecto dominó en innumerables aplicaciones y servicios. Empresas como OpenAI y Anthropic, si bien están a la vanguardia del desarrollo de IA, también son muy conscientes de los desafíos de seguridad inherentes a los complejos ecosistemas de software. El incidente subraya que incluso las herramientas de IA de vanguardia, cuando se integran en una cadena de suministro, se convierten en posibles puntos de vulnerabilidad si no se aseguran rigurosamente. El ataque destacó lo críticos que son los repositorios de código SaaS como objetivos.
Expertos como Richard Susskind, reconocido por su trabajo sobre el futuro de los servicios legales, han enfatizado durante mucho tiempo la necesidad de que los abogados comprendan la tecnología. Esto se extiende no solo al uso de la IA, sino también a la apreciación de su infraestructura subyacente y sus vulnerabilidades. El incidente de Shai-Hulud es un crudo recordatorio de que las herramientas digitales que impulsan la innovación legal, desde los sistemas de admisión de clientes hasta la automatización de documentos, se construyen sobre capas de código, cada una de ellas un posible punto de paquetes maliciosos o un secuestro de sesión. La creciente dependencia del sector legal de las plataformas de tecnología legal basadas en la nube significa que un ataque a la cadena de suministro de software como Shai-Hulud puede tener consecuencias de gran alcance, afectando los datos de los clientes, la continuidad operativa y el cumplimiento.
El incidente provocó una rápida respuesta de la comunidad de ciberseguridad, con organizaciones como CISA emitiendo advertencias y orientación sobre cómo detectar y mitigar ataques similares. El enfoque pasó de la defensa del perímetro a los controles internos y la supervisión continua de las dependencias. Para los bufetes de abogados, esto significa no solo asegurar sus propias redes, sino también examinar la postura de seguridad de cada proveedor externo y servicio integrado. El gusano Shai-Hulud ha cambiado fundamentalmente la forma en que percibimos la confianza en el software, exigiendo un nivel elevado de diligencia en la gestión de vulnerabilidades y un enfoque proactivo de la ciberseguridad legal tech que anticipe compromisos sofisticados y de múltiples etapas.
Salvaguardando su Fundación Digital: Seguridad en el Desarrollo Web y Móvil para Bufetes
Para los bufetes de abogados, su presencia web y móvil es más que una herramienta de marketing; es una interfaz crítica para la comunicación con el cliente, el intercambio de documentos y, a menudo, un componente central de la prestación de sus servicios. Los portales de clientes, las aplicaciones de mensajería seguras y las herramientas personalizadas de flujo de trabajo legal creadas para el acceso móvil son repositorios de información altamente sensible. El ataque de Shai-Hulud ilustra vívidamente que, incluso si la red interna de un bufete está fortificada, las vulnerabilidades dentro de los componentes de software utilizados para el desarrollo web y móvil pueden exponer los datos del cliente a riesgos graves. Esto requiere un enfoque integral de la seguridad que abarque todo el ciclo de vida del desarrollo, desde la codificación inicial hasta la implementación y el mantenimiento continuo.
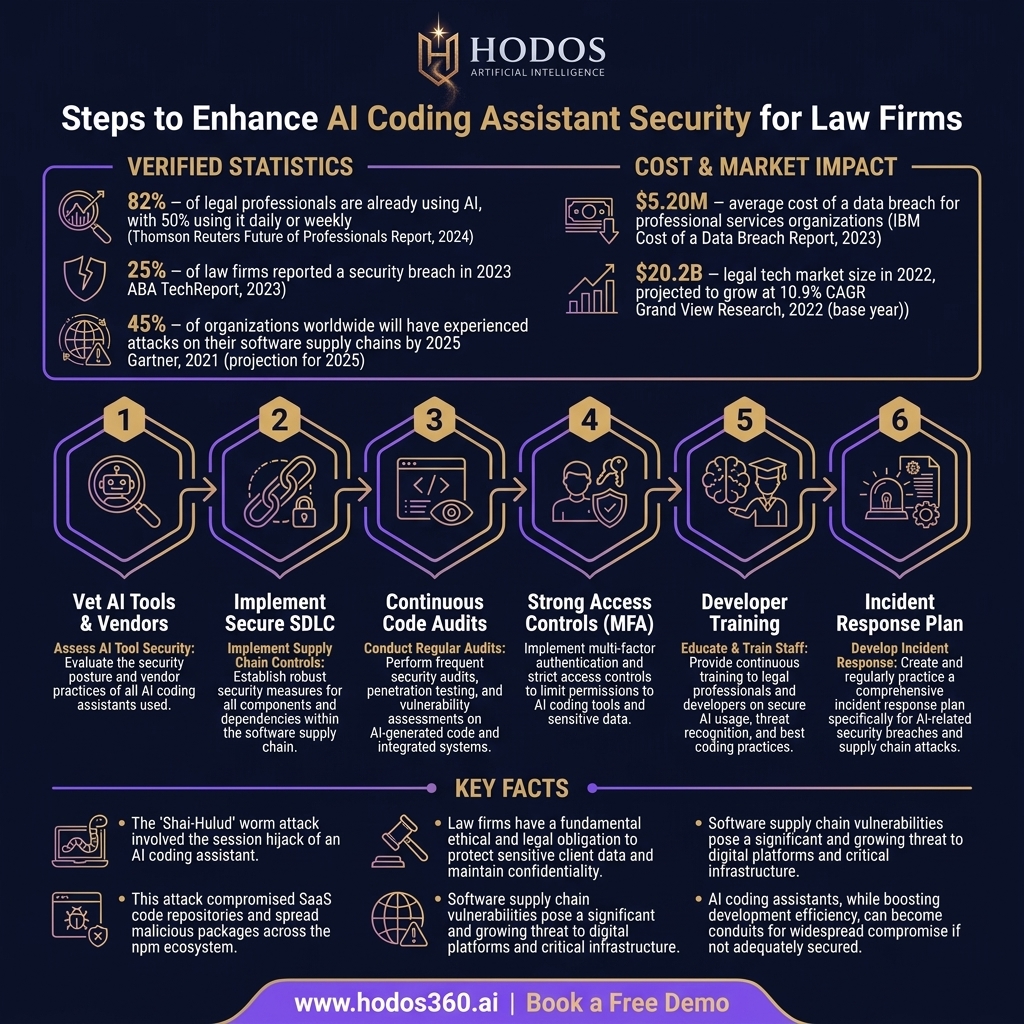
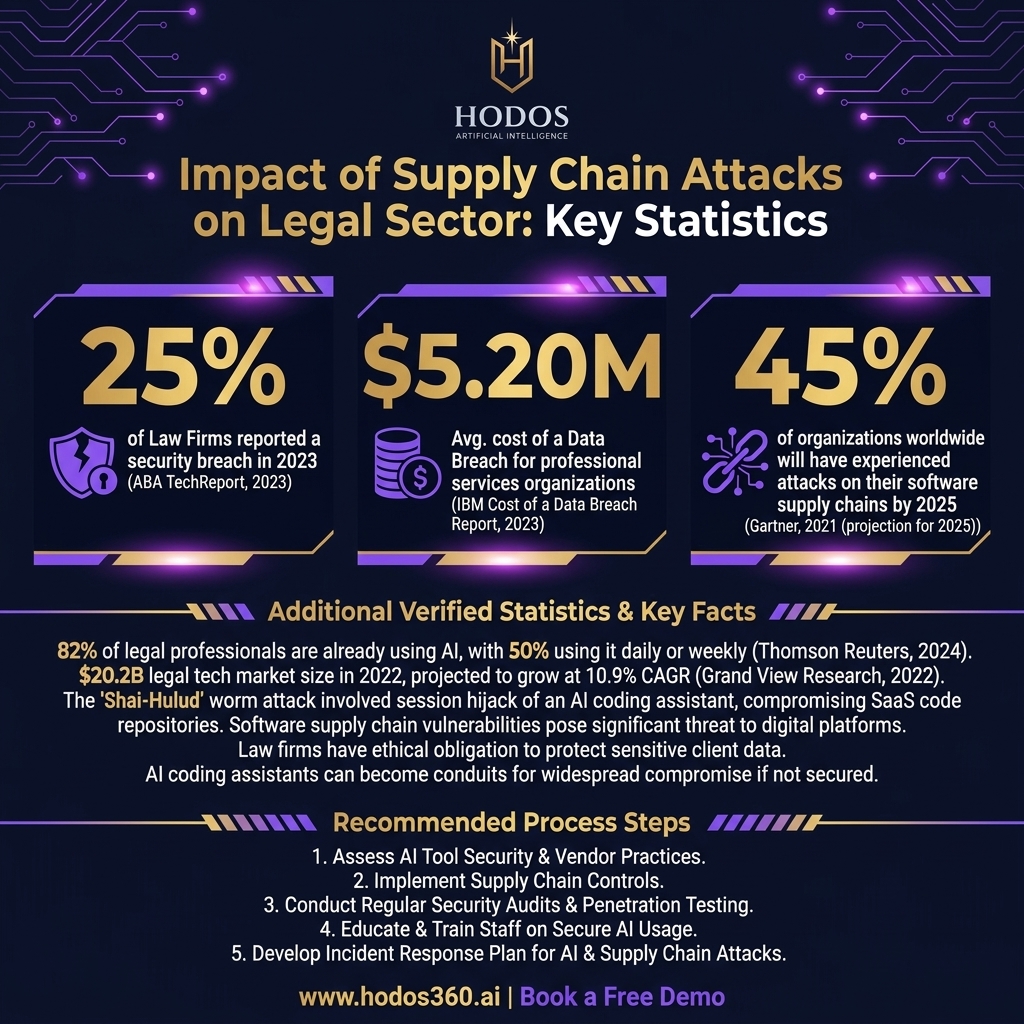
La integración de asistentes de codificación con IA en los flujos de trabajo de desarrollo, si bien ofrece una velocidad y eficiencia sin precedentes, introduce nuevas capas de complejidad en la seguridad. Estas herramientas, diseñadas para generar, completar y depurar código, pueden propagar vulnerabilidades sin darse cuenta si operan en sistemas comprometidos o ingieren entradas no confiables. Un informe reciente de la ABA destacó que más del 25% de los bufetes de abogados experimentaron una filtración de datos en el último año, siendo los ataques externos una causa principal. Esta estadística subraya el persistente panorama de amenazas y la necesidad crítica de que los bufetes adopten una postura proactiva en la seguridad del desarrollo web, examinando meticulosamente todas las herramientas y componentes, especialmente aquellos con capacidades de IA, para prevenir posibles filtraciones de datos.
Proteger su fundación digital requiere más que solo firewalls básicos y software antivirus. Exige un ciclo de desarrollo seguro (SDLC) que incorpore consideraciones de seguridad en cada etapa. Esto incluye revisiones rigurosas de código, pruebas de seguridad automatizadas, escaneo de dependencias en busca de paquetes maliciosos y monitoreo continuo de las aplicaciones implementadas en busca de anomalías. Los bufetes también deben considerar la postura de seguridad de sus proveedores de alojamiento y redes de entrega de contenido. Descuidar estos aspectos puede convertir los activos digitales más innovadores de un bufete en sus mayores pasivos, poniendo en peligro no solo los datos de los clientes, sino también la reputación y la estabilidad financiera del bufete.
Los bufetes de abogados deben promover activamente una cultura de seguridad entre sus equipos de desarrollo, ya sean internos o externos. Esto implica proporcionar capacitación sobre prácticas de codificación segura, comprender los riesgos asociados con las bibliotecas de terceros y mantenerse informados sobre las amenazas emergentes como los ataques a la cadena de suministro. La inversión en una sólida seguridad de asistentes de codificación con IA y un desarrollo web y móvil seguro no es un gasto opcional, sino un requisito fundamental para mantener las obligaciones éticas y la integridad operativa en el panorama legal del siglo XXI. Los bufetes que buscan aprovechar la tecnología sin comprometer la seguridad deben explorar soluciones robustas de desarrollo web seguro que prioricen la protección de datos desde cero.
Imperativos Legales y Éticos de la Ciberseguridad en Legal Tech
La profesión legal opera bajo estrictas obligaciones éticas que se cruzan directamente con la ciberseguridad. La Regla Modelo 1.1 de la ABA sobre Competencia exige que los abogados comprendan los beneficios y riesgos asociados con la tecnología relevante. Esto se extiende a la seguridad de los sistemas utilizados para los datos del cliente, incluidas las aplicaciones web y móviles. Además, la Regla Modelo 1.6 sobre Confidencialidad de la Información requiere que los abogados hagan esfuerzos razonables para evitar la divulgación inadvertida o no autorizada, o el acceso no autorizado, a la información relacionada con la representación de un cliente. Un compromiso de la cadena de suministro a través de una falla de seguridad de asistentes de codificación con IA implica directamente estos deberes fundamentales, lo que podría dar lugar a reclamaciones por mala conducta profesional.
Más allá de las normas éticas, los marcos de cumplimiento normativo como HIPAA, GDPR, CCPA y varias leyes estatales de notificación de filtraciones de datos imponen importantes responsabilidades legales a los bufetes de abogados. Una filtración de datos derivada de una aplicación web comprometida o un paquete malicioso en el ecosistema npm podría desencadenar extensos requisitos de presentación de informes, costosas investigaciones y multas sustanciales. Por ejemplo, la Ley de IA de la UE, cuya plena aplicación se espera para 2027, introducirá nuevas capas de responsabilidad para los sistemas de IA, incluidos los utilizados en el desarrollo de tecnología legal. Los bufetes deben demostrar la debida diligencia al asegurar toda su huella digital, incluidos los componentes de terceros que impulsan sus aplicaciones.
Navegando el Cumplimiento Normativo y la Confianza del Cliente
El desafío de navegar el cumplimiento normativo en una era de amenazas cibernéticas en evolución es inmenso. Los bufetes no solo deben adherirse a las leyes existentes, sino también anticipar futuras regulaciones, especialmente en lo que respecta a la gobernanza de la IA y la privacidad de los datos. El daño a la reputación por un incidente de seguridad puede ser irreparable, erosionando la confianza del cliente construida durante décadas. Los clientes esperan que sus asesores legales estén a la vanguardia de la protección de datos, especialmente cuando les confían información altamente sensible. Un enfoque proactivo de la ciberseguridad legal tech, que incorpore una gestión de vulnerabilidades robusta y una estrategia de desarrollo web y móvil segura, no es, por lo tanto, solo una mejor práctica, sino una necesidad fundamental para la continuidad del negocio y la retención de clientes.
Las ramificaciones financieras de una filtración son igualmente desalentadoras. Según un informe de IBM de 2023, el costo promedio de una filtración de datos alcanzó los 4,45 millones de dólares a nivel mundial, y las industrias altamente reguladas a menudo enfrentan costos aún mayores. Para los bufetes de abogados, estos costos incluyen investigaciones forenses, honorarios legales, monitoreo de crédito para los clientes afectados y posibles litigios. Invertir en una sólida seguridad de asistentes de codificación con IA y defensas integrales contra ataques a la cadena de suministro de software es un imperativo estratégico que protege tanto el balance del bufete como su invaluable activo intangible: su reputación de integridad y confiabilidad. Es esencial evaluar continuamente la seguridad de las medidas de protección de datos del cliente.
Construyendo Tecnología Legal Resiliente: Mejores Prácticas para Bufetes en la Era de la IA
A raíz de incidentes como el ataque del gusano Shai-Hulud, los bufetes de abogados deben construir proactivamente la resiliencia en su infraestructura de tecnología legal. Esto comienza con un compromiso con un ciclo de desarrollo seguro (SDLC) para todo el desarrollo web y móvil personalizado. Cada etapa, desde el diseño hasta la implementación, debe integrar controles de seguridad, modelado de amenazas y análisis de código. Esto incluye examinar rigurosamente todas las bibliotecas de código abierto y los componentes de terceros, asegurándose de que estén libres de paquetes maliciosos y se actualicen regularmente. Los bufetes deben adoptar un enfoque de seguridad 'shift-left', detectando las vulnerabilidades temprano en el proceso de desarrollo en lugar de después de la implementación, reduciendo significativamente el riesgo de un compromiso de la cadena de suministro.
La implementación de una sólida gestión de riesgos de proveedores es crucial. Los bufetes de abogados a menudo dependen de una multitud de proveedores de SaaS y desarrolladores externos. Es imperativo llevar a cabo una debida diligencia exhaustiva sobre estos socios, evaluando sus prácticas de seguridad de asistentes de codificación con IA, su adhesión a los estándares de la industria como el Marco de Ciberseguridad del NIST y sus capacidades de respuesta a incidentes. Los contratos deben incluir cláusulas claras sobre seguridad de datos, notificación de filtraciones y responsabilidad. Los bufetes también deben exigir transparencia con respecto al uso de herramientas de IA en el desarrollo y las medidas de seguridad implementadas para prevenir el secuestro de sesión u otras formas de compromiso dentro de sus repositorios de código SaaS.
Implementando Ciclos de Desarrollo de IA Seguros
El auge de la IA generativa exige consideraciones de seguridad especializadas. Para los bufetes que utilizan asistentes de codificación con IA, esto significa implementar estrictos controles de acceso, monitorear el uso de API y garantizar que los datos confidenciales de los clientes nunca se expongan a modelos públicos. La capacitación de los desarrolladores sobre el uso seguro de la IA, la comprensión de posibles ataques de inyección de prompts y la validación del código generado por la IA en busca de vulnerabilidades se están volviendo innegociables. Esta postura proactiva ayuda a mitigar los riesgos asociados con la seguridad de asistentes de codificación con IA y protege contra la propagación de fallas dentro de la pila de tecnología legal. HODOS 360, por ejemplo, integra protocolos de seguridad robustos en su construcción de sitios web impulsada por IA y soluciones de flujo de trabajo legal, proporcionando a los bufetes una base fortificada.
Gestión Proactiva de Vulnerabilidades y Auditorías
La gestión de vulnerabilidades continua y las auditorías de seguridad regulares son esenciales para mantener una defensa sólida. Esto implica herramientas de escaneo automatizadas, pruebas de penetración y evaluaciones de seguridad independientes de todos los proyectos de desarrollo web y móvil. Los bufetes también deben establecer un plan de respuesta a incidentes robusto, que incluya protocolos de comunicación claros para las filtraciones de datos y una estrategia de recuperación rápida. La capacitación regular de los empleados sobre las mejores prácticas de ciberseguridad, la concienciación sobre el phishing y el uso seguro de las herramientas de IA es igualmente vital. Mary K. Ryan, ex presidenta del Comité Permanente de Ciberseguridad de la ABA, ha enfatizado constantemente que los factores humanos suelen ser el eslabón más débil de cualquier cadena de seguridad, lo que hace que la educación sea primordial.
- ✓Adoptar una Arquitectura de Confianza Cero: Asumir que ningún usuario o sistema, dentro o fuera de la red, es digno de confianza sin verificación, especialmente para el acceso a repositorios de código SaaS.
- ✓Implementar Autenticación Multifactor (MFA): Esencial para todas las cuentas, particularmente aquellas con acceso a entornos de desarrollo y datos sensibles, previniendo el secuestro de sesión.
- ✓Auditorías de Seguridad y Pruebas de Penetración Regulares: Realizar evaluaciones frecuentes de sus aplicaciones e infraestructura de desarrollo web y móvil para identificar y remediar vulnerabilidades.
- ✓Gestión de Riesgos de la Cadena de Suministro: Examinar todas las bibliotecas de terceros, componentes de código abierto y posturas de seguridad de los proveedores para protegerse contra paquetes maliciosos y ataques a la cadena de suministro de software.
- ✓Capacitación y Concienciación del Desarrollador: Educar a los equipos de desarrollo sobre prácticas de codificación segura, riesgos de seguridad de la IA y la última inteligencia sobre amenazas, incluida la naturaleza del gusano Shai-Hulud.
- ✓Cifrado de Datos: Asegurarse de que todos los datos sensibles del cliente, tanto en tránsito como en reposo, estén cifrados utilizando estándares de cifrado sólidos y modernos.
- ✓Plan de Respuesta a Incidentes: Desarrollar y probar regularmente un plan integral para detectar, responder y recuperarse de filtraciones de datos y otros incidentes de seguridad.
Conclusiones Clave y Próximos Pasos
El ataque del gusano Shai-Hulud sirve como un potente recordatorio de que la transformación digital de la industria legal, si bien ofrece inmensas oportunidades, también introduce nuevos y sofisticados riesgos. La intrincada red de dependencias de software, junto con la rápida integración de asistentes de codificación con IA, crea un terreno fértil para el compromiso de la cadena de suministro si no se gestiona con extrema diligencia. Para los bufetes de abogados, el imperativo es claro: una seguridad proactiva y completa del desarrollo web y móvil ya no es un lujo, sino un elemento fundamental de la práctica ética y la continuidad del negocio. El futuro de la tecnología legal exige una postura de seguridad tan innovadora y con visión de futuro como la tecnología que busca proteger.
Al adoptar un ciclo de desarrollo seguro, examinar diligentemente los componentes de terceros y priorizar la gestión de vulnerabilidades continua, los bufetes de abogados pueden construir plataformas digitales resilientes que salvaguarden la confidencialidad del cliente y la integridad del bufete. Las lecciones del incidente del gusano Shai-Hulud nos obligan a mirar más allá de las medidas de ciberseguridad tradicionales y adoptar una estrategia holística que aborde los desafíos únicos de la era de la IA. Los bufetes que inviertan en una sólida ciberseguridad legal tech no solo se protegerán de devastadoras filtraciones de datos, sino que también reforzarán su reputación como socios legales confiables y con visión de futuro.
HODOS 360 se compromete a empoderar a los bufetes de abogados con soluciones digitales seguras e innovadoras. Nuestro servicio de Desarrollo Web y Móvil, que incluye la construcción de sitios web impulsada por IA y plantillas de alta conversión, está diseñado con la seguridad en su núcleo, comprendiendo las demandas únicas de cumplimiento normativo y éticas del sector legal. Ayudamos a los bufetes a navegar por las complejidades de las amenazas cibernéticas modernas, asegurando que su presencia digital no solo sea de vanguardia, sino también impermeable al panorama cambiante de los ataques a la cadena de suministro de software y los riesgos de seguridad de asistentes de codificación con IA. Proteja el futuro de su bufete construyendo sobre una base de confianza y seguridad avanzada.
Preguntas Frecuentes
¿Qué fue el ataque del gusano Shai-Hulud y por qué es relevante para los bufetes de abogados?+
El ataque del gusano Shai-Hulud implicó el secuestro de sesión de un asistente de codificación con IA, lo que llevó a la inyección de código malicioso en repositorios de código SaaS y el ecosistema npm. Para los bufetes, es relevante porque sus aplicaciones web y móviles, a menudo construidas con componentes similares, podrían estar expuestas a un compromiso de la cadena de suministro, lo que pondría en riesgo datos sensibles de clientes y violaría deberes éticos. Destaca la necesidad de una sólida seguridad de asistentes de codificación con IA y seguridad del desarrollo web.
¿Cómo plantean los asistentes de codificación con IA un riesgo de seguridad para el desarrollo web de los bufetes de abogados?+
Si bien son beneficiosos, los asistentes de codificación con IA pueden introducir riesgos de seguridad si operan en sistemas comprometidos, ingieren entradas no confiables o generan código vulnerable. Un secuestro de sesión de dicho asistente, como se vio en el ataque de Shai-Hulud, puede llevar a la inyección de paquetes maliciosos en los activos digitales de un bufete. Esto requiere estrictos controles de acceso, prácticas de codificación segura y una evaluación continua del código generado por IA para garantizar la seguridad de asistentes de codificación con IA.
¿Cuáles son las obligaciones éticas y legales de los bufetes de abogados en materia de ciberseguridad?+
Los bufetes de abogados tienen obligaciones éticas según las Reglas Modelo 1.1 (Competencia) y 1.6 (Confidencialidad) de la ABA para proteger los datos de los clientes y comprender los riesgos tecnológicos. Legalmente, deben cumplir con las regulaciones de privacidad de datos como HIPAA, GDPR y las leyes estatales de filtración de datos. Una filtración de datos debido a una mala seguridad del desarrollo web o un compromiso de la cadena de suministro puede dar lugar a reclamaciones por mala conducta profesional, multas regulatorias y un daño significativo a la reputación, lo que subraya la importancia de la ciberseguridad legal tech.
¿Qué medidas pueden tomar los bufetes de abogados para mejorar la seguridad de su desarrollo web y móvil?+
Los bufetes deben adoptar un ciclo de desarrollo seguro (SDLC), llevar a cabo una gestión rigurosa de los riesgos de los proveedores para las herramientas y servicios de terceros, e implementar una gestión de vulnerabilidades continua mediante auditorías y pruebas de penetración regulares. Las medidas sólidas de seguridad de asistentes de codificación con IA, la autenticación multifactor y la capacitación de los desarrolladores sobre prácticas de codificación segura también son cruciales. Estos pasos ayudan a proteger contra los ataques a la cadena de suministro de software y a salvaguardar la información del cliente.
¿Cómo puede HODOS 360 ayudar a los bufetes de abogados a abordar estas preocupaciones de seguridad en el desarrollo web?+
HODOS 360 ofrece servicios de Desarrollo Web y Móvil, incluida la construcción de sitios web impulsada por IA, diseñada con protocolos de seguridad avanzados y adaptados al sector legal. Nuestra plataforma ayuda a los bufetes a construir presencias digitales robustas y de alta conversión, al tiempo que aborda los riesgos de compromiso de la cadena de suministro y las preocupaciones de seguridad de asistentes de codificación con IA. Integramos prácticas de desarrollo seguro y proporcionamos herramientas que se alinean con el cumplimiento normativo, asegurando que los bufetes puedan innovar de forma segura y proteger los datos sensibles de los clientes.