Asistentes de Voz con IA: Defensas Esenciales Contra Ataques Masivos
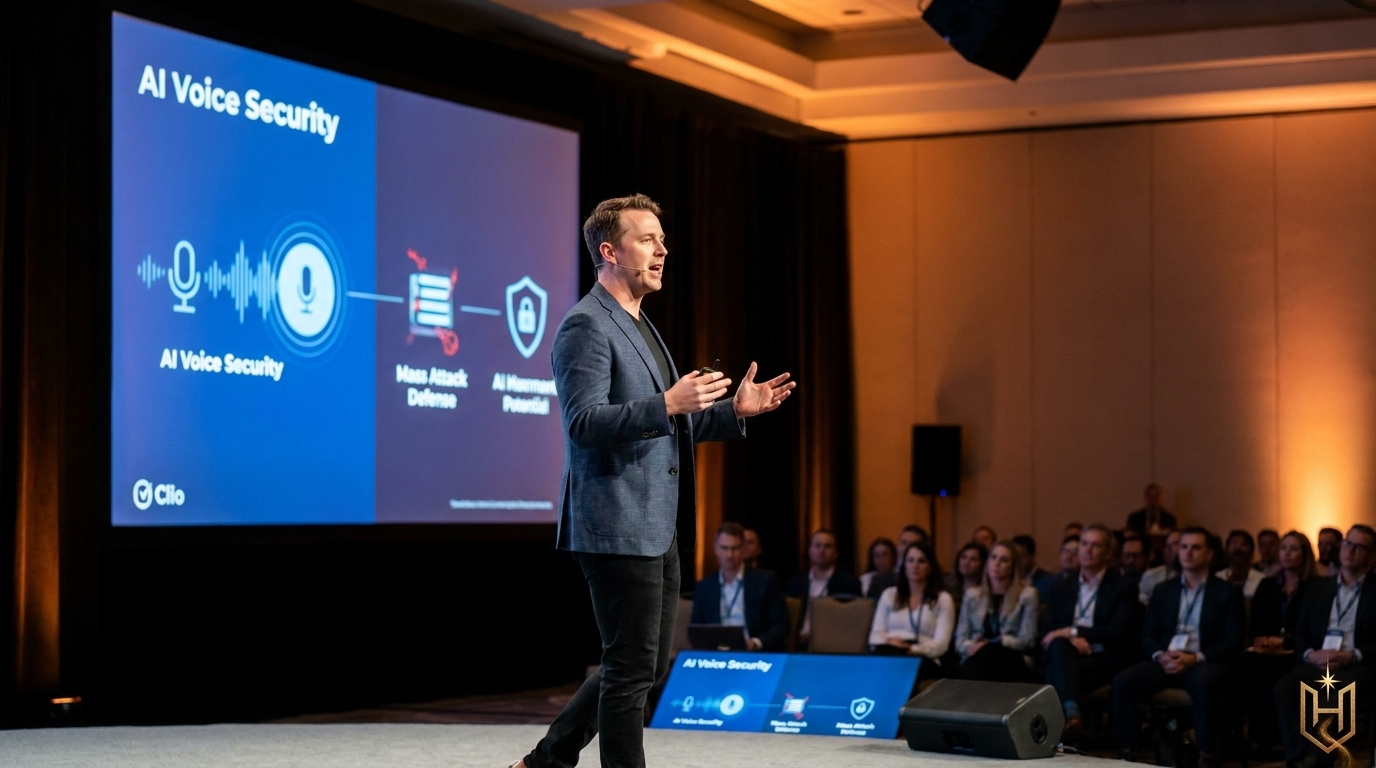
El panorama legal, cada vez más moldeado por la innovación tecnológica, ha experimentado una rápida adopción de la inteligencia artificial, particularmente en aplicaciones de cara al cliente como los asistentes de voz con IA. Estos sofisticados sistemas prometen disponibilidad 24/7, soporte multilingüe y cualificación eficiente de clientes potenciales, transformando la forma en que los bufetes de abogados gestionan la captación y comunicación con los clientes. Sin embargo, una reciente revelación de investigadores de la Universidad George Mason, destacada por Tech Xplore, ha generado preocupación en el mundo de la tecnología: un único modelo de IA puede generar 'billones de variantes' de audio adversarial, capaz de lanzar ataques masivos a los asistentes de voz. Este descubrimiento subraya una nueva frontera crítica en ciberseguridad, que exige atención inmediata de los profesionales del derecho que dependen de estas herramientas para interacciones sensibles.
Imagine un escenario en el que un actor malicioso, armado con esta capacidad, pudiera eludir los protocolos de seguridad de un asistente de voz con IA diseñado para manejar consultas confidenciales de clientes o programar fechas críticas en los tribunales. Las implicaciones para la confidencialidad del cliente, la integridad de los datos y la reputación de un bufete son asombrosas. Esto no es una amenaza teórica; es un desafío en rápida evolución que exige una comprensión más profunda de los mecanismos subyacentes de estos ataques y, lo que es más importante, estrategias de defensa robustas y proactivas. Los bufetes de abogados, custodios de información altamente sensible, deben ahora enfrentar la realidad de que sus guardianes digitales —sus asistentes de voz con IA— se enfrentan a un nivel sin precedentes de asalto sofisticado. El libro de jugadas tradicional de ciberseguridad, a menudo centrado en vectores de ataque singulares, está demostrando ser insuficiente contra un adversario capaz de generar entradas maliciosas casi infinitas y sutilmente variadas.
Este artículo profundiza en las complejidades de estos ataques de 'billones de variantes', explorando la investigación detrás de ellos y las vulnerabilidades específicas que explotan. Examinaremos la necesidad crítica de medidas defensivas avanzadas, desde la contrainteligencia de IA adaptativa hasta marcos de cumplimiento legal y ético estrictos. Para los socios de bufetes de abogados y los líderes en tecnología legal, comprender esta amenaza en evolución ya no es opcional; es un imperativo para mantener la confianza del cliente y la integridad operativa en la era de la IA. La competencia en el mercado de la tecnología legal, con actores como Clio y LegalZoom innovando constantemente, significa que los bufetes no solo deben adoptar la IA, sino también asegurarla, para no quedarse atrás o, peor aún, convertirse en víctimas de brechas devastadoras. Lo que está en juego es más alto que nunca, lo que empuja a la industria a enfrentar el lado oscuro del inmenso poder de la IA.
El Paisaje de Amenazas en Evolución: Comprendiendo los Ataques a Asistentes de Voz con IA
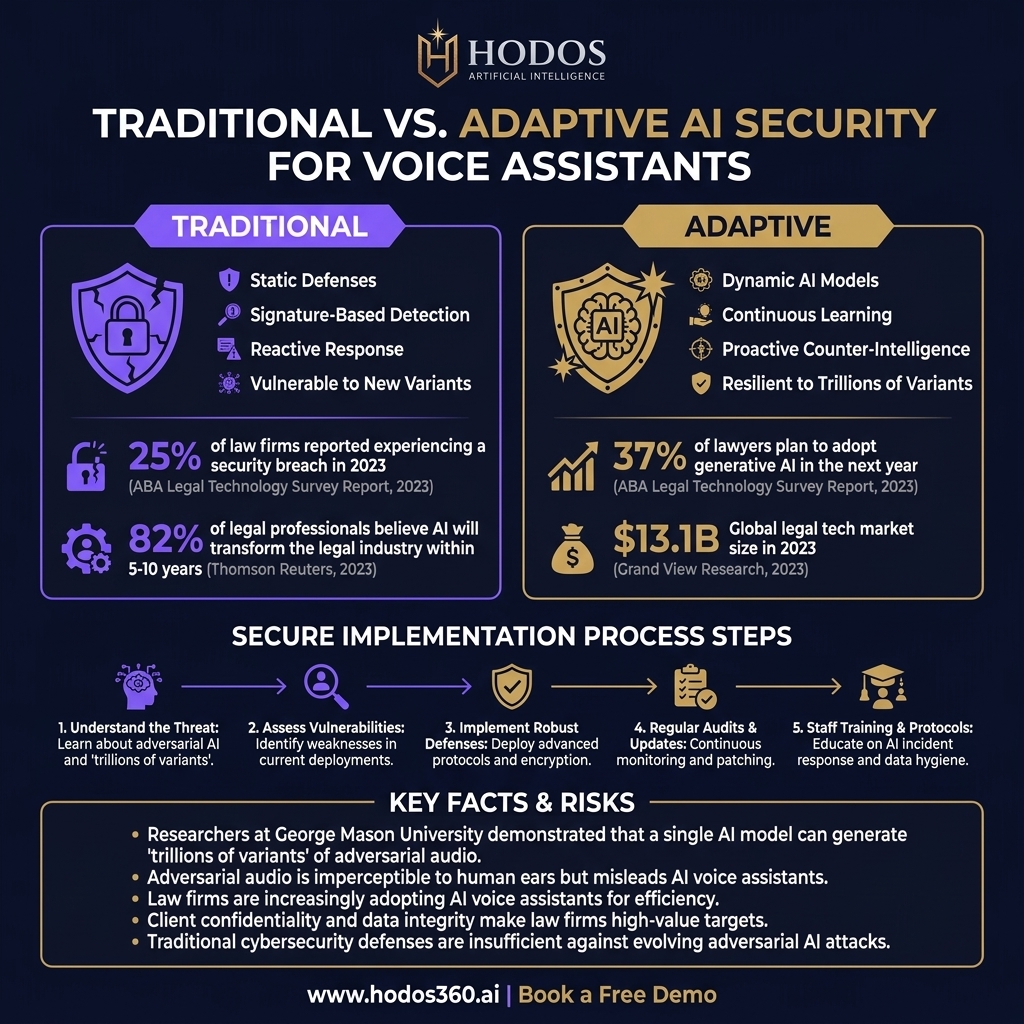
El núcleo del reciente artículo de Tech Xplore gira en torno a un estudio innovador de investigadores de la Universidad George Mason, particularmente relacionado con el trabajo en una técnica llamada DivNet. Esta investigación expuso una vulnerabilidad crítica en la forma en que se implementan muchos asistentes de voz con IA: los fabricantes a menudo instalan modelos de IA idénticos en millones de dispositivos. Esta uniformidad, si bien es eficiente para el desarrollo, crea un único punto de falla. Un actor malicioso, una vez que comprende las debilidades de un modelo, puede crear una única entrada de audio adversarial que, con pequeñas variaciones programáticas, puede generar 'billones de variantes'. Cada variante, sutilmente diferente, puede luego eludir las defensas en una amplia gama de dispositivos que ejecutan el mismo modelo de IA subyacente. Esto es una escalada significativa de los ataques adversariales anteriores, que generalmente requerían enfoques más personalizados para sistemas individuales. La escala y velocidad —cada variante tarda milisegundos en producirse— hacen que los métodos de detección tradicionales basados en firmas sean obsoletos. Es una carrera armamentista impulsada por la IA, donde los atacantes están utilizando la IA para generar amenazas a una escala previamente inimaginable.
Históricamente, la ciberseguridad en el sector legal se ha centrado en intrusiones de red, phishing y malware, con un fuerte énfasis en el cifrado de datos y los controles de acceso. Sin embargo, el auge de los asistentes de voz con IA introduce un nuevo vector de ataque: la propia interfaz de audio. Los ataques de audio adversarial manipulan las ondas sonoras de formas imperceptibles para el oído humano pero profundamente disruptivas para los modelos de IA. Estos ataques pueden ir desde la inyección de comandos maliciosos hasta la alteración de la intención percibida de una entrada de voz, lo que lleva a acciones no autorizadas, exfiltración de datos o denegación de servicio. La revelación de los 'billones de variantes' indica que estos ataques ahora pueden producirse en masa, apuntando a flotas enteras de asistentes de voz simultáneamente. Esto representa una amenaza directa a la confidencialidad de las comunicaciones con el cliente, una piedra angular de la práctica legal, como se describe en las Reglas Modelo de Conducta Profesional de la ABA, específicamente la Regla 1.6 sobre Confidencialidad de la Información. Una brecha a través de un asistente de voz con IA podría exponer estrategias legales sensibles, datos personales del cliente o comunicaciones privilegiadas, lo que provocaría graves repercusiones éticas y legales. Lo que está en juego es increíblemente alto, lo que exige un cambio de paradigma en la forma en que los bufetes de abogados abordan la seguridad de la IA.
Esta nueva frontera de amenazas cibernéticas impulsadas por la IA también destaca una tensión crítica dentro de la comunidad de IA en general. Líderes como Dario Amodei, CEO de Anthropic, y Sam Altman de OpenAI han enfatizado constantemente la importancia de la seguridad y la alineación de la IA, a menudo discutiendo el potencial de que la IA sofisticada sea mal utilizada. Si bien su enfoque principal a menudo reside en riesgos sociales a gran escala de la IA general avanzada, el problema de los 'billones de variantes' demuestra que incluso las aplicaciones de IA más estrechas, como los asistentes de voz, pueden plantear desafíos de seguridad significativos e inmediatos cuando se explotan. El rápido despliegue de la IA en varias industrias, incluida la legal, a menudo supera el desarrollo de protocolos de seguridad robustos y adaptables. Esto crea un terreno fértil para nuevos vectores de ataque, lo que hace imperativo que los bufetes de abogados se asocien con proveedores de tecnología que prioricen e integren medidas de seguridad avanzadas desde el principio, en lugar de depender de parches reactivos. La batalla por la IA segura no se trata solo de prevenir filtraciones de datos; se trata de preservar la integridad del propio sistema legal.
El Desafío de los "Billones de Variantes": Una Escala de Amenaza Sin Precedentes
El concepto de 'billones de variantes' cambia fundamentalmente el juego para la seguridad de los asistentes de voz con IA. Tradicionalmente, si un atacante encontraba una vulnerabilidad en un modelo de IA, podría crear un ejemplo adversarial específico para explotarla. Las medidas defensivas se centrarían entonces en detectar y bloquear ese ejemplo específico o clase de ejemplos. Sin embargo, con la capacidad demostrada de DivNet, una única vulnerabilidad en un modelo de IA ampliamente implementado puede ser aprovechada para generar un número casi infinito de archivos de audio maliciosos únicos, pero igualmente efectivos. Cada variante, aunque lo suficientemente distinta como para evadir la simple coincidencia de patrones, lleva la misma carga útil o comando malicioso, lo que hace que sea increíblemente difícil para los sistemas de seguridad estándar seguir el ritmo. Esto es similar a un patógeno que puede mutar en innumerables formas instantáneamente, haciendo que cualquier vacuna única sea ineficaz. Para los bufetes de abogados, esto significa que un asistente de voz con IA, ya sea que maneje la entrada inicial de clientes o enrute llamadas, podría verse comprometido por una variante que nunca antes se había visto, eludiendo los firewalls y los sistemas de detección de intrusiones existentes.
Este desafío se magnifica por el hecho de que muchos asistentes de voz con IA comerciales, incluidos los utilizados en el sector legal, se construyen sobre modelos fundamentales que luego se ajustan para aplicaciones específicas. Si el modelo subyacente tiene una susceptibilidad, esta se propaga a todos sus derivados. La velocidad a la que se pueden generar estas variantes —milisegundos por variante— significa que un ataque masivo puede lanzarse y ejecutarse antes de que los equipos de seguridad humanos o incluso los sistemas automatizados tradicionales puedan reaccionar. Esto crea una ventana crítica de vulnerabilidad que los atacantes pueden explotar para una amplia gama de propósitos nefastos, desde la suplantación de identidad y el acceso no autorizado hasta el robo y la manipulación de datos. El sector legal, con sus estrictos requisitos de confidencialidad y datos de alto valor, representa un objetivo principal para ataques tan sofisticados. Protegerse contra esto exige un cambio de la defensa reactiva a la contrainteligencia proactiva impulsada por la IA, donde los sistemas están diseñados para anticipar y neutralizar amenazas polimórficas en lugar de simplemente responder a patrones de ataque conocidos. Esto requiere un aprendizaje y una adaptación continuos, yendo más allá de los protocolos de seguridad estáticos a defensas dinámicas y en evolución.
Salvaguardando las Comunicaciones de los Bufetes: Estrategias de Defensa Proactivas
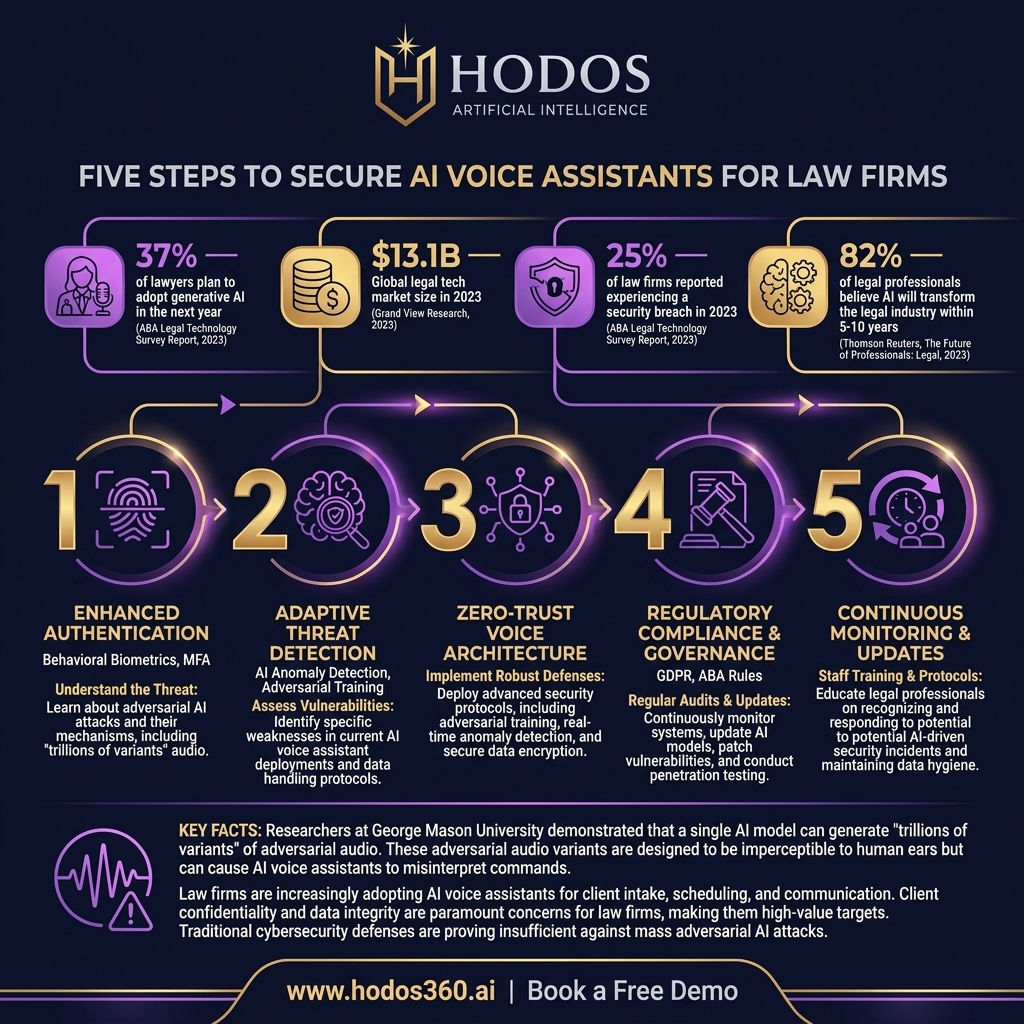
Para contrarrestar eficazmente la amenaza de los 'billones de variantes', los bufetes de abogados deben adoptar una estrategia de defensa proactiva y de varias capas que vaya más allá de las medidas de ciberseguridad convencionales. La primera línea de defensa implica protocolos robustos de autenticación y verificación. Esto significa ir más allá del simple reconocimiento de voz para incorporar la biometría conductual, como el análisis de patrones de habla, cadencia y características vocales únicas que son más difíciles de falsificar. Empresas como Pindrop y Nuance han estado a la vanguardia en el desarrollo de tales tecnologías, utilizando el aprendizaje profundo para identificar anomalías sutiles que delatan un deepfake o una entrada de audio adversarial. Además, la integración de la autenticación multifactor (MFA) en las interacciones con el asistente de voz, donde un comando de voz podría activar una verificación secundaria a través de una aplicación móvil o correo electrónico, añade otra capa crucial de seguridad. Este enfoque eleva significativamente el listón para los atacantes, haciendo exponencialmente más difícil obtener acceso no autorizado o ejecutar comandos maliciosos a través de interfaces de voz. Los bufetes también deben considerar la implementación de políticas estrictas de control de acceso para sus asistentes de voz con IA, limitando los tipos de información sensible a los que pueden acceder o procesar en función del rol y los permisos del usuario autenticado.
Más allá de la autenticación, los bufetes de abogados deben priorizar el despliegue de sistemas de detección de anomalías impulsados por IA, específicamente capacitados para identificar audio adversarial. Estos sistemas, distintos de las herramientas generales de ciberseguridad, utilizan modelos avanzados de aprendizaje automático para analizar las entradas de voz entrantes en busca de perturbaciones sutiles, patrones de ruido o inconsistencias espectrales que son características del audio manipulado. El desafío, como destaca la investigación de DivNet, es que estos sistemas de detección deben ser adaptables y aprender continuamente, capaces de identificar nuevas variantes a medida que surgen. Los modelos de detección estáticos quedarán rápidamente obsoletos. Esto requiere inversión en modelos de IA que puedan realizar análisis en tiempo real y adaptar sus firmas de amenazas sobre la marcha. Los bufetes deben buscar soluciones que aprovechen técnicas como el entrenamiento adversarial, donde la IA defensiva se expone a una vasta gama de ejemplos adversariales generados, incluidos los de la investigación del 'modelo jev ai', para fortalecer su resiliencia. Este enfoque proactivo garantiza que la defensa evolucione tan rápidamente como los métodos de ataque, creando un escudo dinámico contra las amenazas emergentes. El Marco de Gestión de Riesgos de IA del Instituto Nacional de Estándares y Tecnología (NIST) proporciona una guía valiosa para desarrollar e implementar sistemas de IA confiables, enfatizando la gobernanza, la evaluación de riesgos y el monitoreo continuo.
Además, el concepto de arquitectura de 'confianza cero', defendido durante mucho tiempo en la ciberseguridad general, es particularmente relevante para los asistentes de voz con IA. Esto significa nunca confiar implícitamente en ninguna entrada de voz, incluso de fuentes aparentemente legítimas, y siempre verificar. Cada interacción debe tratarse como potencialmente maliciosa hasta que se demuestre lo contrario. Esto implica no solo una autenticación sólida, sino también un monitoreo continuo del comportamiento del asistente de IA para detectar cualquier desviación de sus parámetros operativos esperados. Por ejemplo, un asistente de voz con IA que de repente intenta acceder a archivos de clientes que normalmente no maneja, o que realiza un número inusual de llamadas externas, debe activar una alerta e investigación inmediatas. Este nivel de vigilancia requiere capacidades sofisticadas de registro y auditoría, lo que permite a los bufetes rastrear cada interacción, identificar posibles infracciones y realizar análisis forenses exhaustivos. La implementación de protocolos tan estrictos es crucial para mantener el cumplimiento de regulaciones como HIPAA y GDPR, que exigen una seguridad robusta para los datos sensibles. Los bufetes también deben garantizar auditorías de seguridad periódicas y pruebas de penetración dirigidas específicamente a sus implementaciones de asistentes de voz con IA, contratando a expertos externos para identificar y rectificar vulnerabilidades antes de que puedan ser explotadas. Los bufetes que adoptaron soluciones de IA tempranas sin estas capas de seguridad robustas ahora están tratando de ponerse al día, lo que demuestra la importancia crítica de un enfoque de seguridad primero desde el principio.
- ✓Implementar Biometría Conductual: Ir más allá del simple reconocimiento de voz para analizar patrones de habla y cadencias únicos, haciendo que la suplantación sea significativamente más difícil.
- ✓Implementar Autenticación de Voz Multifactor: Requerir verificación secundaria (por ejemplo, aviso de aplicación móvil, código seguro) para comandos de voz sensibles.
- ✓Utilizar Detección de Anomalías Impulsada por IA: Invertir en modelos de aprendizaje automático adaptativos que puedan identificar perturbaciones sutiles e imperceptibles en el audio, características de ataques adversariales.
- ✓Adoptar Principios de Confianza Cero para Interacciones de Voz: Tratar cada entrada de voz como potencialmente maliciosa hasta que se verifique, con monitoreo continuo del comportamiento del asistente.
- ✓Realizar Entrenamiento Adversarial Regular: Exponer los sistemas de IA defensivos a ejemplos adversariales generados para mejorar su resiliencia contra nuevos ataques de 'billones de variantes'.
- ✓Hacer Cumplir Estrictos Controles de Acceso: Limitar el acceso del asistente de voz con IA a datos y funcionalidades sensibles en función de los roles y permisos del usuario autenticado.
- ✓Garantizar un Registro y Auditoría Exhaustivos: Mantener registros detallados de todas las interacciones del asistente de voz con IA para análisis forenses y cumplimiento.
El Papel de la IA Adaptativa y el Aprendizaje Automático en la Contrainteligencia
La batalla contra los ataques de 'billones de variantes' es fundamentalmente un desafío de IA contra IA. Para ganar, los bufetes de abogados no pueden depender únicamente de defensas estáticas; deben aprovechar el poder de la IA adaptativa y el aprendizaje automático para la contrainteligencia. Esto implica desplegar modelos de IA defensivos que puedan aprender, evolucionar y anticipar nuevos vectores de ataque en tiempo real. La propia investigación de DivNet, si bien destaca una vulnerabilidad, también señala el potencial de las soluciones impulsadas por la IA para combatir estas amenazas. Al comprender cómo se genera el audio adversarial, la IA defensiva puede entrenarse para reconocer los patrones y características subyacentes de estos ataques, incluso en sus nuevas formas variantes. Esto es similar a un sistema inmunológico que aprende a identificar nuevos patógenos reconociendo sus estructuras genéticas centrales, en lugar de solo proteínas de superficie específicas. Empresas como Google y Microsoft están invirtiendo fuertemente en esta área, desarrollando sistemas internos que escanean y neutralizan constantemente las amenazas emergentes de IA en sus vastos ecosistemas de productos. El principio es que para cada modelo de IA ofensivo, debe haber un modelo de IA defensivo más sofisticado y adaptativo.
La IA adaptativa para la seguridad depende en gran medida de bucles de retroalimentación de datos continuos. Cuando un asistente de voz con IA encuentra una entrada sospechosa, ese punto de datos, incluso si inicialmente no se detecta como malicioso, debe retroalimentarse al modelo de entrenamiento de la IA defensiva. Esto permite que el sistema refine su comprensión de lo que constituye un ataque, mejorando su capacidad para detectar futuras variantes. Este proceso iterativo de aprendizaje y adaptación es crucial para mantenerse por delante de los atacantes que innovan constantemente. Además, la inteligencia colaborativa entre los sistemas de IA defensivos en diferentes bufetes o incluso industrias podría crear una poderosa defensa colectiva. Imagine una red donde un ataque detectado por el asistente de voz con IA de un bufete informa y actualiza automáticamente los modelos defensivos de otros bufetes participantes, creando un mecanismo de intercambio de inteligencia de amenazas en tiempo real. Este tipo de 'inteligencia de frontera' es lo que, en última instancia, salvaguardará al mundo contra los ataques polimórficos de IA. El desarrollo de modelos avanzados de PNL y redes neuronales, como se ve en proyectos como r.jina.ai y el modelo fable 5 ai, también contribuye a la sofisticación de la IA ofensiva y defensiva, haciendo que lo que está en juego sea mayor y las soluciones más complejas.
Este aprendizaje y adaptación continuos no son solo una cuestión de destreza técnica; también reflejan un cambio estratégico en ciberseguridad. Como Jensen Huang, CEO de NVIDIA, a menudo enfatiza, el futuro de la computación es acelerado e impulsado por la IA. Esto se aplica igualmente a la seguridad, donde la velocidad y la escala de las amenazas requieren respuestas impulsadas por la IA. Los bufetes de abogados deben reconocer que sus asistentes de voz con IA no son herramientas aisladas, sino parte de un ecosistema digital dinámico e interconectado. Asegurarlos requiere un compromiso proactivo con la investigación y las tecnologías avanzadas de seguridad de la IA. Esto significa colaborar con proveedores líderes de tecnología legal como HODOS 360, que están integrando defensas de IA de vanguardia en sus plataformas, asegurando que sus asistentes de voz con IA no solo sean funcionales sino también resilientes. La gestión del ciclo de vida de un agente, como se ve en varios marcos de IA, debe incluir actualizaciones de seguridad continuas y reentrenamiento del modelo para mantener un estatus de 'campeón' contra las amenazas en evolución. Sin este enfoque adaptativo, los bufetes corren el riesgo de quedarse atrás, dejando sus comunicaciones con los clientes vulnerables a la próxima ola de ciberataques sofisticados impulsados por la IA. La inversión en IA adaptativa no es simplemente un gasto de TI; es un imperativo estratégico para la resiliencia operativa a largo plazo y la confianza del cliente.
Imperativos Legales y Éticos: Protegiendo la Confianza y los Datos del Cliente
Más allá del desafío técnico, la proliferación de asistentes de voz con IA en los bufetes de abogados introduce importantes imperativos legales y éticos. La base de la profesión legal es la confianza del cliente, respaldada por la estricta obligación de confidencialidad. La Regla Modelo 1.6 de la ABA, Confidencialidad de la Información, exige que los abogados protejan toda la información relacionada con la representación de un cliente. Una infracción originada por un asistente de voz con IA inadecuadamente asegurado podría dar lugar a una grave disciplina profesional, daños a la reputación y cuantiosas sanciones económicas. El deber ético de competencia tecnológica, reforzado por la Regla Modelo 1.1 de la ABA, Competencia, exige que los abogados comprendan los beneficios y riesgos asociados con la tecnología relevante. Esto incluye comprender las vulnerabilidades de los sistemas de IA, como las expuestas por los ataques de 'billones de variantes', y tomar medidas razonables para mitigar esos riesgos. No hacerlo podría considerarse un incumplimiento del deber profesional, exponiendo al bufete a reclamaciones por negligencia y al escrutinio regulatorio. Las implicaciones legales se extienden más allá de la confidencialidad a las regulaciones de privacidad de datos.
Los marcos globales de privacidad de datos, como el Reglamento General de Protección de Datos (RGPD) de la Unión Europea y varias regulaciones a nivel estatal en los EE. UU. como la Ley de Privacidad del Consumidor de California (CCPA), imponen requisitos estrictos sobre cómo se recopilan, procesan y aseguran los datos personales, incluidos los datos de voz. Una filtración de datos que involucre un asistente de voz con IA podría desencadenar multas significativas bajo estas regulaciones, además de los costos de notificación, investigación y remediación. Por ejemplo, el Artículo 32 del RGPD exige medidas técnicas y organizativas adecuadas para garantizar un nivel de seguridad apropiado al riesgo, incluida la capacidad de restaurar la disponibilidad y el acceso a los datos personales de manera oportuna en caso de un incidente físico o técnico. Un asistente de voz con IA comprometido por un ataque masivo claramente caería bajo tal incidente. Además, las consideraciones éticas se extienden al potencial de sesgo en los modelos de IA utilizados para el reconocimiento de voz o el análisis de sentimientos, lo que podría conducir a resultados discriminatorios para los clientes. Los bufetes de abogados deben asegurarse de que sus herramientas de IA no solo sean seguras, sino también justas y transparentes en sus operaciones, adhiriéndose a los principios de desarrollo e implementación responsable de la IA. Esta es un área donde la gobernanza proactiva de la tecnología legal es primordial, asegurando que la adopción de nuevas tecnologías se alinee con los más altos estándares éticos de la profesión.
El sector legal ha sido testigo de su cuota de filtraciones de datos de alto perfil, desde los Papeles de Panamá hasta varios hackeos de bufetes de abogados, lo que subraya la amenaza constante. Los bufetes que aprovechan los asistentes de voz con IA deben implementar políticas robustas de gobernanza de datos que aborden específicamente los datos de voz, incluidos los programas de retención, los mecanismos de consentimiento para la recopilación de datos y los protocolos claros para manejar los incidentes de seguridad. Esto requiere una capacitación continua para todo el personal, desde abogados hasta personal administrativo, sobre el uso seguro de las herramientas de IA y la identificación de posibles amenazas. El elemento humano sigue siendo un eslabón crítico en la cadena de seguridad. Los bufetes también deben examinar cuidadosamente a sus proveedores de tecnología legal, asegurándose de que cualquier proveedor externo de asistentes de voz con IA tenga arquitecturas de seguridad demostrablemente sólidas, se someta a auditorías periódicas y cumpla con los estándares legales y éticos relevantes. El costo reputacional de una infracción, particularmente una que involucre comunicaciones con el cliente manejadas por una IA, puede ser devastador, erosionando años de confianza acumulada. Como la Jueza Elena Kagan señaló una vez en el contexto de la privacidad digital, la ley debe adaptarse a "los desafíos de las nuevas tecnologías". Esto significa que los bufetes de abogados deben estar a la vanguardia en la seguridad de su IA, no solo por cumplimiento, sino por la esencia misma de su integridad profesional.
Navegando el Cumplimiento Normativo en la Era de la Voz con IA
El panorama regulatorio para la IA, particularmente la IA de voz, aún está evolucionando, pero las reglas existentes de privacidad de datos y conducta profesional proporcionan un marco claro para los bufetes de abogados. El cumplimiento de regulaciones como el RGPD, la CCPA y los mandatos específicos de la industria es innegociable. Para los datos de voz, esto significa obtener el consentimiento explícito para la grabación y el procesamiento, garantizar la transparencia sobre cómo se utilizan los datos y proporcionar a las personas derechos sobre sus datos, como el acceso y la eliminación. Los bufetes también deben considerar las implicaciones de las leyes de datos biométricos, que son cada vez más frecuentes en varias jurisdicciones, ya que la autenticación de voz avanzada a menudo implica análisis biométrico. Las Reglas Federales de Procedimiento Civil, particularmente en lo que respecta al descubrimiento electrónico, también impactan indirectamente los datos de voz de la IA, ya que las grabaciones y transcripciones generadas por estos sistemas podrían ser descubribles en litigios. Por lo tanto, una gestión adecuada del ciclo de vida de los datos, incluido el almacenamiento seguro, la retención y las políticas de eliminación defendibles, es esencial.
Además, la próxima Ley de IA de la UE, que se espera que se aplique plenamente en los próximos años, clasificará los sistemas de IA en función de su nivel de riesgo, y la IA de "alto riesgo" se enfrentará a requisitos más estrictos en materia de gobernanza de datos, supervisión humana y robustez. Si bien los asistentes de voz con IA para la captación general de clientes podrían no caer en la categoría de riesgo más alto, su uso en contextos legales sensibles podría elevar su clasificación. Los bufetes de abogados deben evaluar proactivamente sus implementaciones de asistentes de voz con IA frente a estos marcos regulatorios emergentes, asegurando que sus sistemas sean robustos, transparentes y responsables. Esto implica realizar evaluaciones de impacto de la IA periódicas, documentar los esfuerzos de cumplimiento y estar preparados para demostrar la seguridad y la integridad ética de sus herramientas de IA a los reguladores. La profesión legal, por su propia naturaleza, tiene la tarea de defender la ley; por lo tanto, los bufetes de abogados deben predicar con el ejemplo en el despliegue responsable y seguro de la tecnología de IA, estableciendo un punto de referencia para que otros lo sigan. No navegar eficazmente en este complejo entorno regulatorio puede resultar en importantes sanciones legales y financieras, socavando tanto la estabilidad del bufete como su posición dentro de la comunidad legal.
Potenciando su Bufete con Asistentes de Voz con IA Seguros
La aparición de ataques de 'billones de variantes' significa una nueva era en ciberseguridad, una en la que la sofisticación de las amenazas coincide con las capacidades avanzadas de la propia IA. Para los bufetes de abogados, esto no es simplemente un desafío técnico, sino una prueba fundamental de su compromiso con la confianza del cliente, la seguridad de los datos y la práctica ética. El camino a seguir exige una adopción estratégica de defensas de IA adaptativas, una estricta adherencia a los marcos legales y éticos, y una vigilancia continua contra las amenazas en evolución. Los bufetes deben invertir en soluciones que ofrezcan no solo conveniencia, sino también una seguridad férrea, asegurando que sus asistentes de voz con IA sean resistentes incluso a los ataques de audio adversarial más avanzados. Esto incluye aprovechar la biometría conductual, la detección de anomalías en tiempo real y un enfoque de confianza cero para todas las interacciones de voz.
En este entorno dinámico, asociarse con una plataforma de tecnología legal que priorice e integre la seguridad de IA de vanguardia es primordial. Los Asistentes de Voz con IA de HODOS 360 están diseñados con estas consideraciones avanzadas en mente, ofreciendo una solución robusta y segura para contestar teléfonos 24/7, calificar clientes potenciales y reservar citas. Al incorporar IA defensiva de última generación y adherirse a estrictos protocolos de protección de datos, HODOS 360 permite a los bufetes de abogados aprovechar todo el potencial de la tecnología de voz con IA sin comprometer la seguridad o el cumplimiento. Nuestra plataforma se adapta continuamente a nuevos paisajes de amenazas, asegurando que las comunicaciones de su bufete permanezcan confidenciales y seguras, incluso contra los ataques más sofisticados de 'billones de variantes'. El futuro de la práctica legal está innegablemente entrelazado con la IA, pero su éxito depende de una implementación segura y confiable. La elección es clara: adoptar la IA segura de forma proactiva o correr el riesgo de ser víctima de los inevitables avances en la guerra cibernética.
En última instancia, salvaguardar los asistentes de voz con IA contra ataques masivos requiere un enfoque holístico que combine la innovación tecnológica con una profunda comprensión de las obligaciones legales y éticas. Los bufetes de abogados deben reconocer que la seguridad no es una configuración única, sino un proceso continuo de adaptación y refinamiento. Al implementar estrategias de defensa robustas, mantenerse informados sobre las últimas amenazas y asociarse con proveedores de tecnología seguros, los bufetes pueden transformar las vulnerabilidades potenciales en fortalezas, asegurando que sus asistentes de voz con IA sigan siendo activos poderosos y confiables. La frontera digital del derecho exige nada menos que un compromiso inquebrantable con la innovación segura. Esta postura proactiva no solo protege datos valiosos de clientes, sino que también refuerza la reputación del bufete como una entidad legal con visión de futuro, segura y centrada en el cliente. La industria legal siempre se ha adaptado a los cambios sociales; ahora, debe adaptarse al ritmo acelerado de la innovación de la IA y sus desafíos de seguridad inherentes, convirtiendo la posible disrupción en crecimiento y confianza sostenidos.
Preguntas Frecuentes
¿Qué son los ataques de 'billones de variantes' a los asistentes de voz con IA?+
Los ataques de 'billones de variantes' se refieren a un nuevo tipo de amenaza cibernética donde un único modelo de IA malicioso puede generar un número casi infinito de entradas de audio adversarial sutilmente diferentes. Estas variantes pueden eludir las medidas de seguridad tradicionales en los asistentes de voz con IA que utilizan modelos subyacentes idénticos, lo que permite ataques masivos y generalizados que son increíblemente difíciles de detectar debido a su naturaleza polimórfica y rápida generación.
¿Por qué estos ataques son particularmente peligrosos para los bufetes de abogados?+
Los bufetes de abogados manejan información del cliente altamente sensible y confidencial. Si un asistente de voz con IA se ve comprometido por un ataque de 'billones de variantes', podría conducir a un acceso no autorizado a comunicaciones privilegiadas, filtraciones de datos y exposición de estrategias del cliente. Esto plantea graves riesgos para la confidencialidad del cliente, la ética profesional, la reputación del bufete y podría resultar en importantes sanciones legales y financieras bajo regulaciones de privacidad de datos como el RGPD y la CCPA.
¿Qué estrategias de defensa proactivas pueden implementar los bufetes de abogados?+
Los bufetes de abogados deben implementar estrategias de defensa de varias capas, incluida la biometría conductual para la autenticación, la autenticación de voz multifactor y sistemas de detección de anomalías impulsados por IA capaces de un aprendizaje adaptativo en tiempo real. La adopción de una arquitectura de confianza cero para todas las interacciones de voz, la realización de un entrenamiento adversarial regular para la IA defensiva y la aplicación de estrictos controles de acceso también son cruciales para una protección robusta contra estas sofisticadas amenazas.
¿Cómo ayuda la IA adaptativa a combatir estos ataques?+
La IA adaptativa utiliza el aprendizaje automático para aprender continuamente de nuevos datos, incluidos ejemplos adversariales previamente no detectados. Esto permite que los modelos de IA defensivos evolucionen y anticipen nuevos vectores de ataque, reconociendo los patrones subyacentes de 'billones de variantes' incluso en formas novedosas. Este aprendizaje y adaptación en tiempo real son esenciales para mantenerse por delante de los atacantes que innovan constantemente sus métodos, creando un escudo dinámico contra las amenazas polimórficas.
¿Cuáles son las obligaciones legales y éticas de los bufetes que utilizan asistentes de voz con IA?+
Los bufetes de abogados tienen una estricta obligación ética bajo la Regla Modelo 1.6 de la ABA de proteger la confidencialidad del cliente y un deber ético de competencia tecnológica (Regla Modelo 1.1 de la ABA). También deben cumplir con las regulaciones de privacidad de datos como el RGPD y la CCPA, asegurando el consentimiento explícito para la recopilación de datos de voz, la transparencia en el uso y medidas de seguridad robustas. El incumplimiento de la seguridad de los asistentes de voz con IA contra ataques puede dar lugar a disciplina profesional, daños a la reputación y multas regulatorias.